『サマーウォーズ』に憧れた高校生が、サイバーセキュリティ人材育成の最前線に立つまで
インタビューに応える齋藤さん
「攻撃者の視点からリスクを体感してもらう」――Armorisでサイバーセキュリティトレーニングの講師を務める齋藤彰誉さんの仕事は、守る側に"攻撃者の思考"を伝えることだ。そのキャリアの原点は、映画『サマーウォーズ』とちょっとした好奇心。高校在学中にインターンとしてArmorisに加わり、卒業と同時に正社員へ。無茶ぶりと試行錯誤の日々を駆け抜けてきた齋藤さんに、これまでとこれからを語ってもらった。
好奇心の赴くままに、サイバーセキュリティの世界へ
― 齋藤さんが、ITに興味を持ったきっかけは?
映画『サマーウォーズ』の影響が一番大きいですね。小学校高学年の頃にたまたま観て、もともとパソコンに漠然とした興味があったところに、あの映画がグッと方向性を定めてくれた感覚がありました。
N高に入学してからはプログラミングや個人開発をやっていたんですが、自分でWebアプリを作るようになると、裏側の仕組みが少しずつ見えてくるんですよね。すると、以前は「かっこいいな」くらいだったアニメや漫画のハッキングシーンの解像度がどんどん上がっていきました。そこから攻撃技術そのものへの興味が湧いて、気づけばサイバーセキュリティの世界に足を踏み入れていました。
― 高校生でインターンを始めたそうですね。
N高はIT領域でインターンをする学生が多かったので、感覚としてはアルバイトを始めるのとそこまで変わらなかったですね。
ただ、きっかけを振り返ると、同級生や先輩といった身近にスキルの高い人たちがいる中で、「自分の技術って、世の中的にはどれくらいの価値があるんだろう」と気になったのが大きかった。あとは単純に、IT系は時給がいいので(笑)。高校生らしい動機ですけど、それが正直なところです。
大学生向けの1Dayインターンにも参加したこともあって、「今のスキルでもやっていけるかも」と少し手応えを感じたことが、Armorisでの長期インターンにつながりました。
― インターン中はどんなことをしていましたか?
大きく二つです。一つはWebアプリケーションの脆弱性検証です。新しい脆弱性が公開されたら、実際にどうやって攻撃が成立するのかを自分で再現し、攻撃の流れをまとめていく。これは今やっているトレーニングのハンズオンコンテンツ制作にそのままつながっています。
もう一つは、Linuxサーバー上にDNSやWebサーバーなどを一から構築していく学習です。Armorisは、「ゴールだけ伝えるから、あとは自分で調べてやってみて」というスタイルなので、まずは海外の検証記事なども含めてネットで情報を探し、見よう見まねで手を動かしていました。完全に詰まったときは、メンターから「この記事を読むといいよ」などとヒントをもらって、またトライする。その繰り返しでした。インターン仲間同士で「ここ参考になりそうだよ」と教え合うこともあって、一人で抱え込むような環境ではなかったですね。
それから、つまずいたり、試行錯誤して気づいたことは全部ドキュメントに残していたんですが、実はこれも、今Armorisで提供している受講生向けの基礎課題のベースになっています。
インターンから正社員へ 「とりあえずやってみて」で広がった世界
― 高校卒業後、そのままArmorisに入社を決めた理由は?
はじめは「とりあえず大卒の資格は取っておこうかな」くらいに考えていたんですが、Armorisから「うちで正社員として働かないか」と声をかけてもらって。会社の雰囲気も人もよく知っていたので、単純にその方が面白そうだなと。あまり悩まなかったですね。
最終的には通信制大学に在籍しながら正社員として働く道を選びました。日中は仕事、レポートは空いた時間にという生活で、無事卒業しました。自分に合った働き方と学び方を両方手に入れられた感覚でした。
― 入社後、一番の壁は何でしたか?
一番大きかったのは講師としての壁ですね。トレーニングを受講する方は全員、自分より年上だったんです。新卒の方でも当時は自分の方が年下で、「そこまで経験のない自分に教わることを、どう思っているんだろう」と、ずっと気にしていた時期がありました。
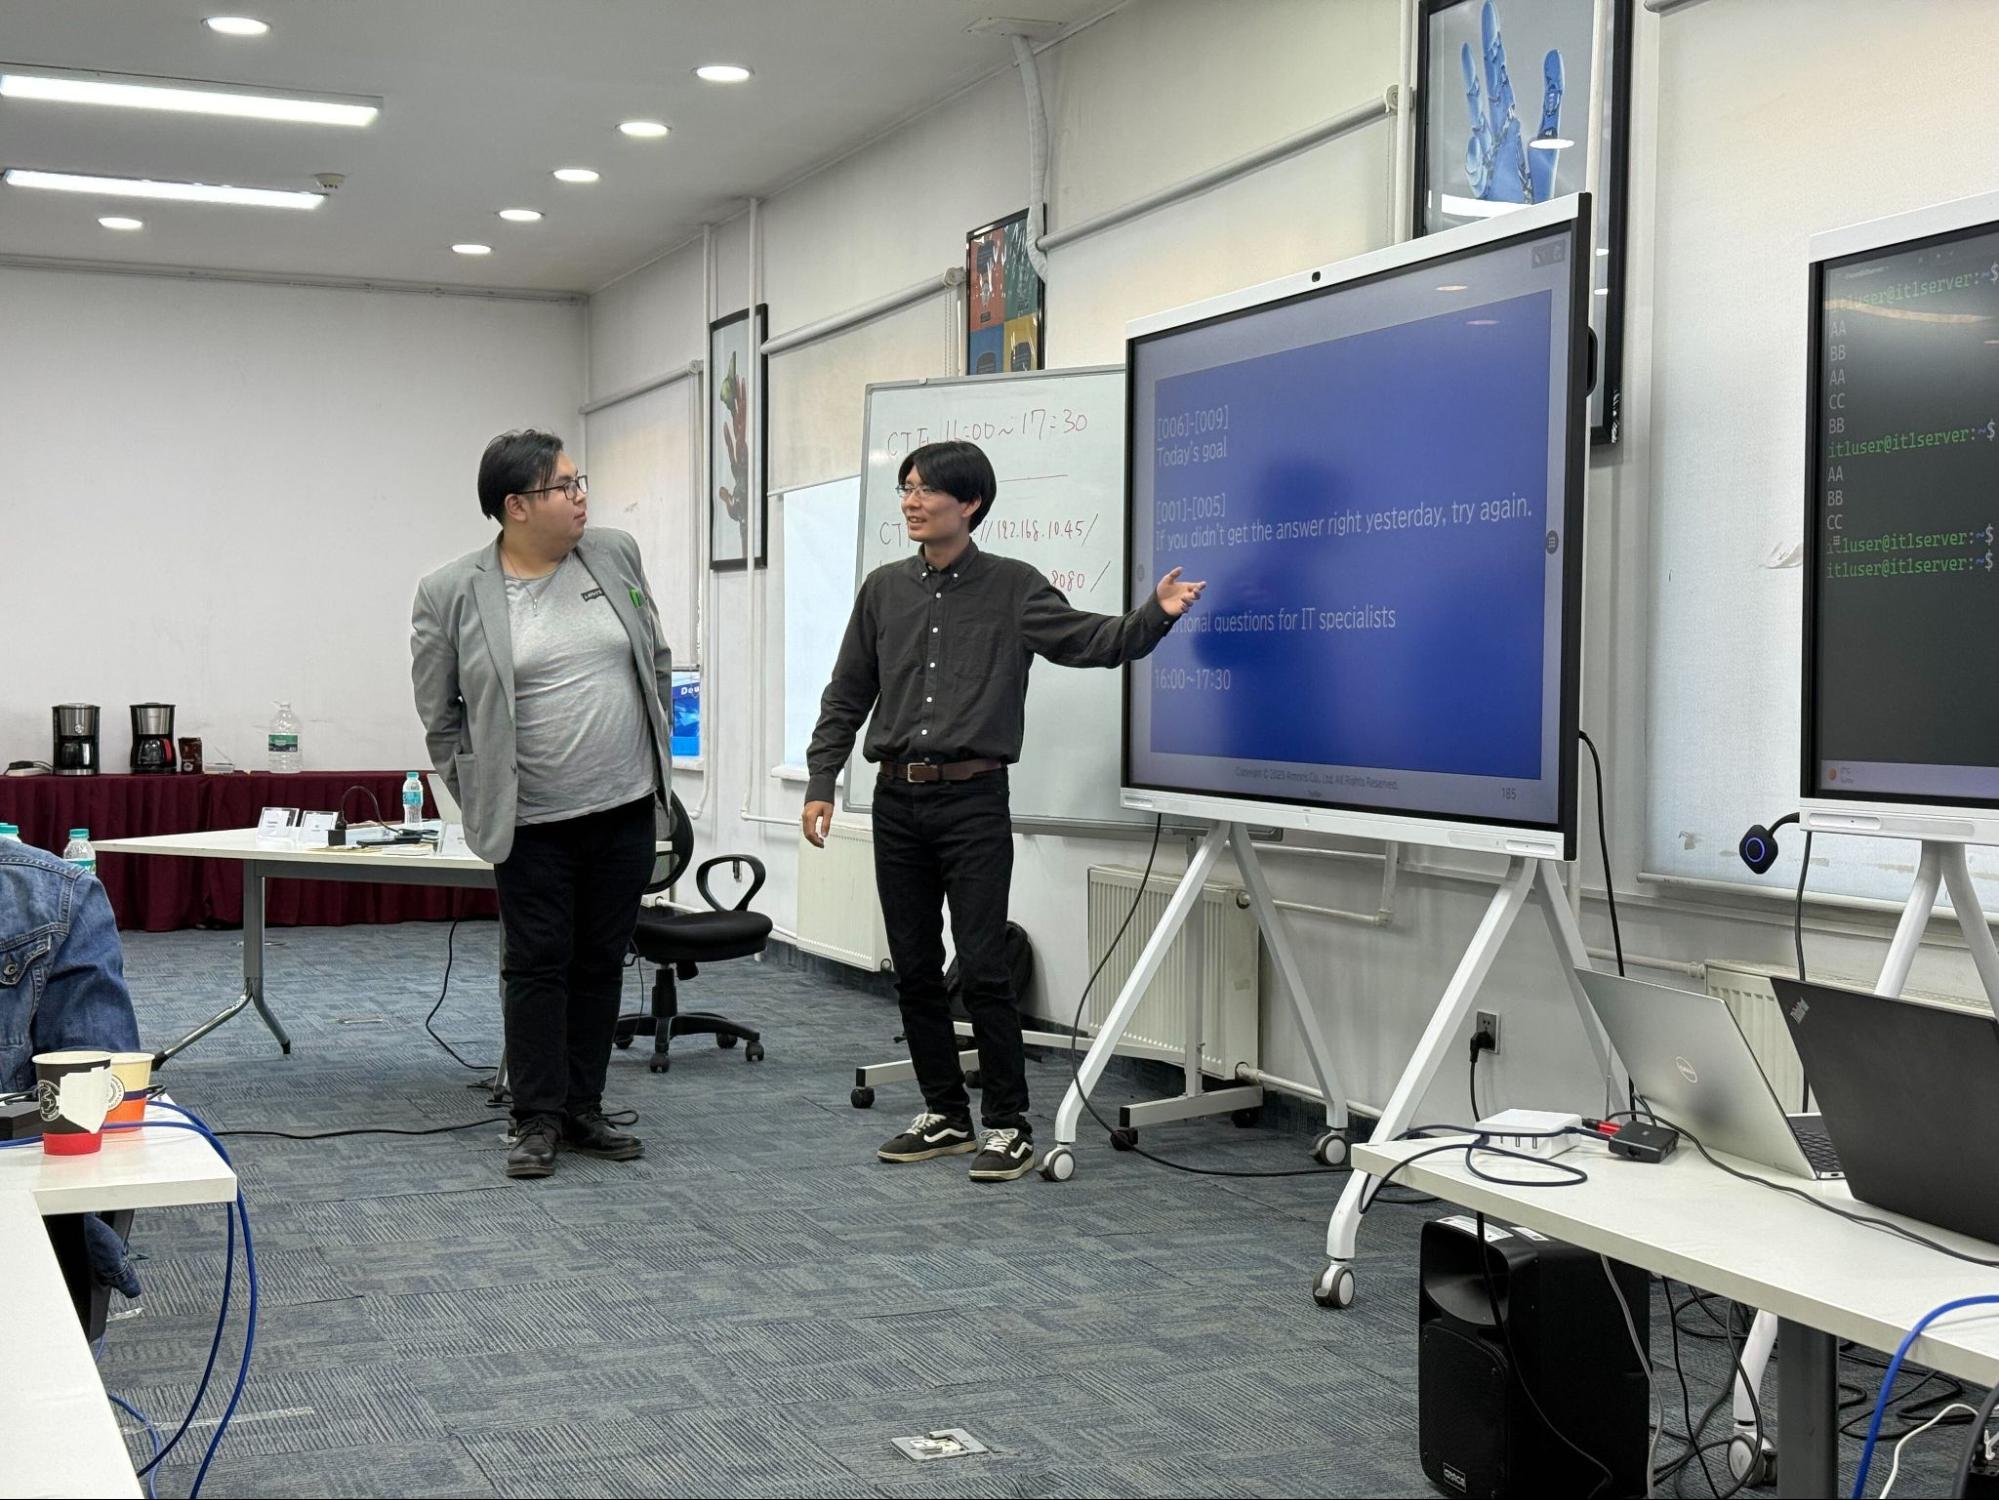
これに関しては正直、時間が解決してくれた部分が大きいです。業務を通じて知見が蓄積され、借りてきた知識ではなく自分の経験から、自分の言葉で話せるようになった。そこで心理的な壁は、かなり薄れました。
一番成長を実感しているのもまさにその点で、どんな話題を振られても、自分なりの考えで返せるようになりました。最初の頃は準備なしだと言葉に詰まっていたのが、今はこうしてインタビューにもちゃんと応えられています(笑)
― 印象に残っている「無茶ぶり」エピソードは?
Armorisでは「やったことないけど、とりあえずやってみて」が日常茶飯事なんですが(笑)。最近はドイツやポーランド、インドネシアなど、海外でのトレーニング環境の構築やサポートも手がけています。
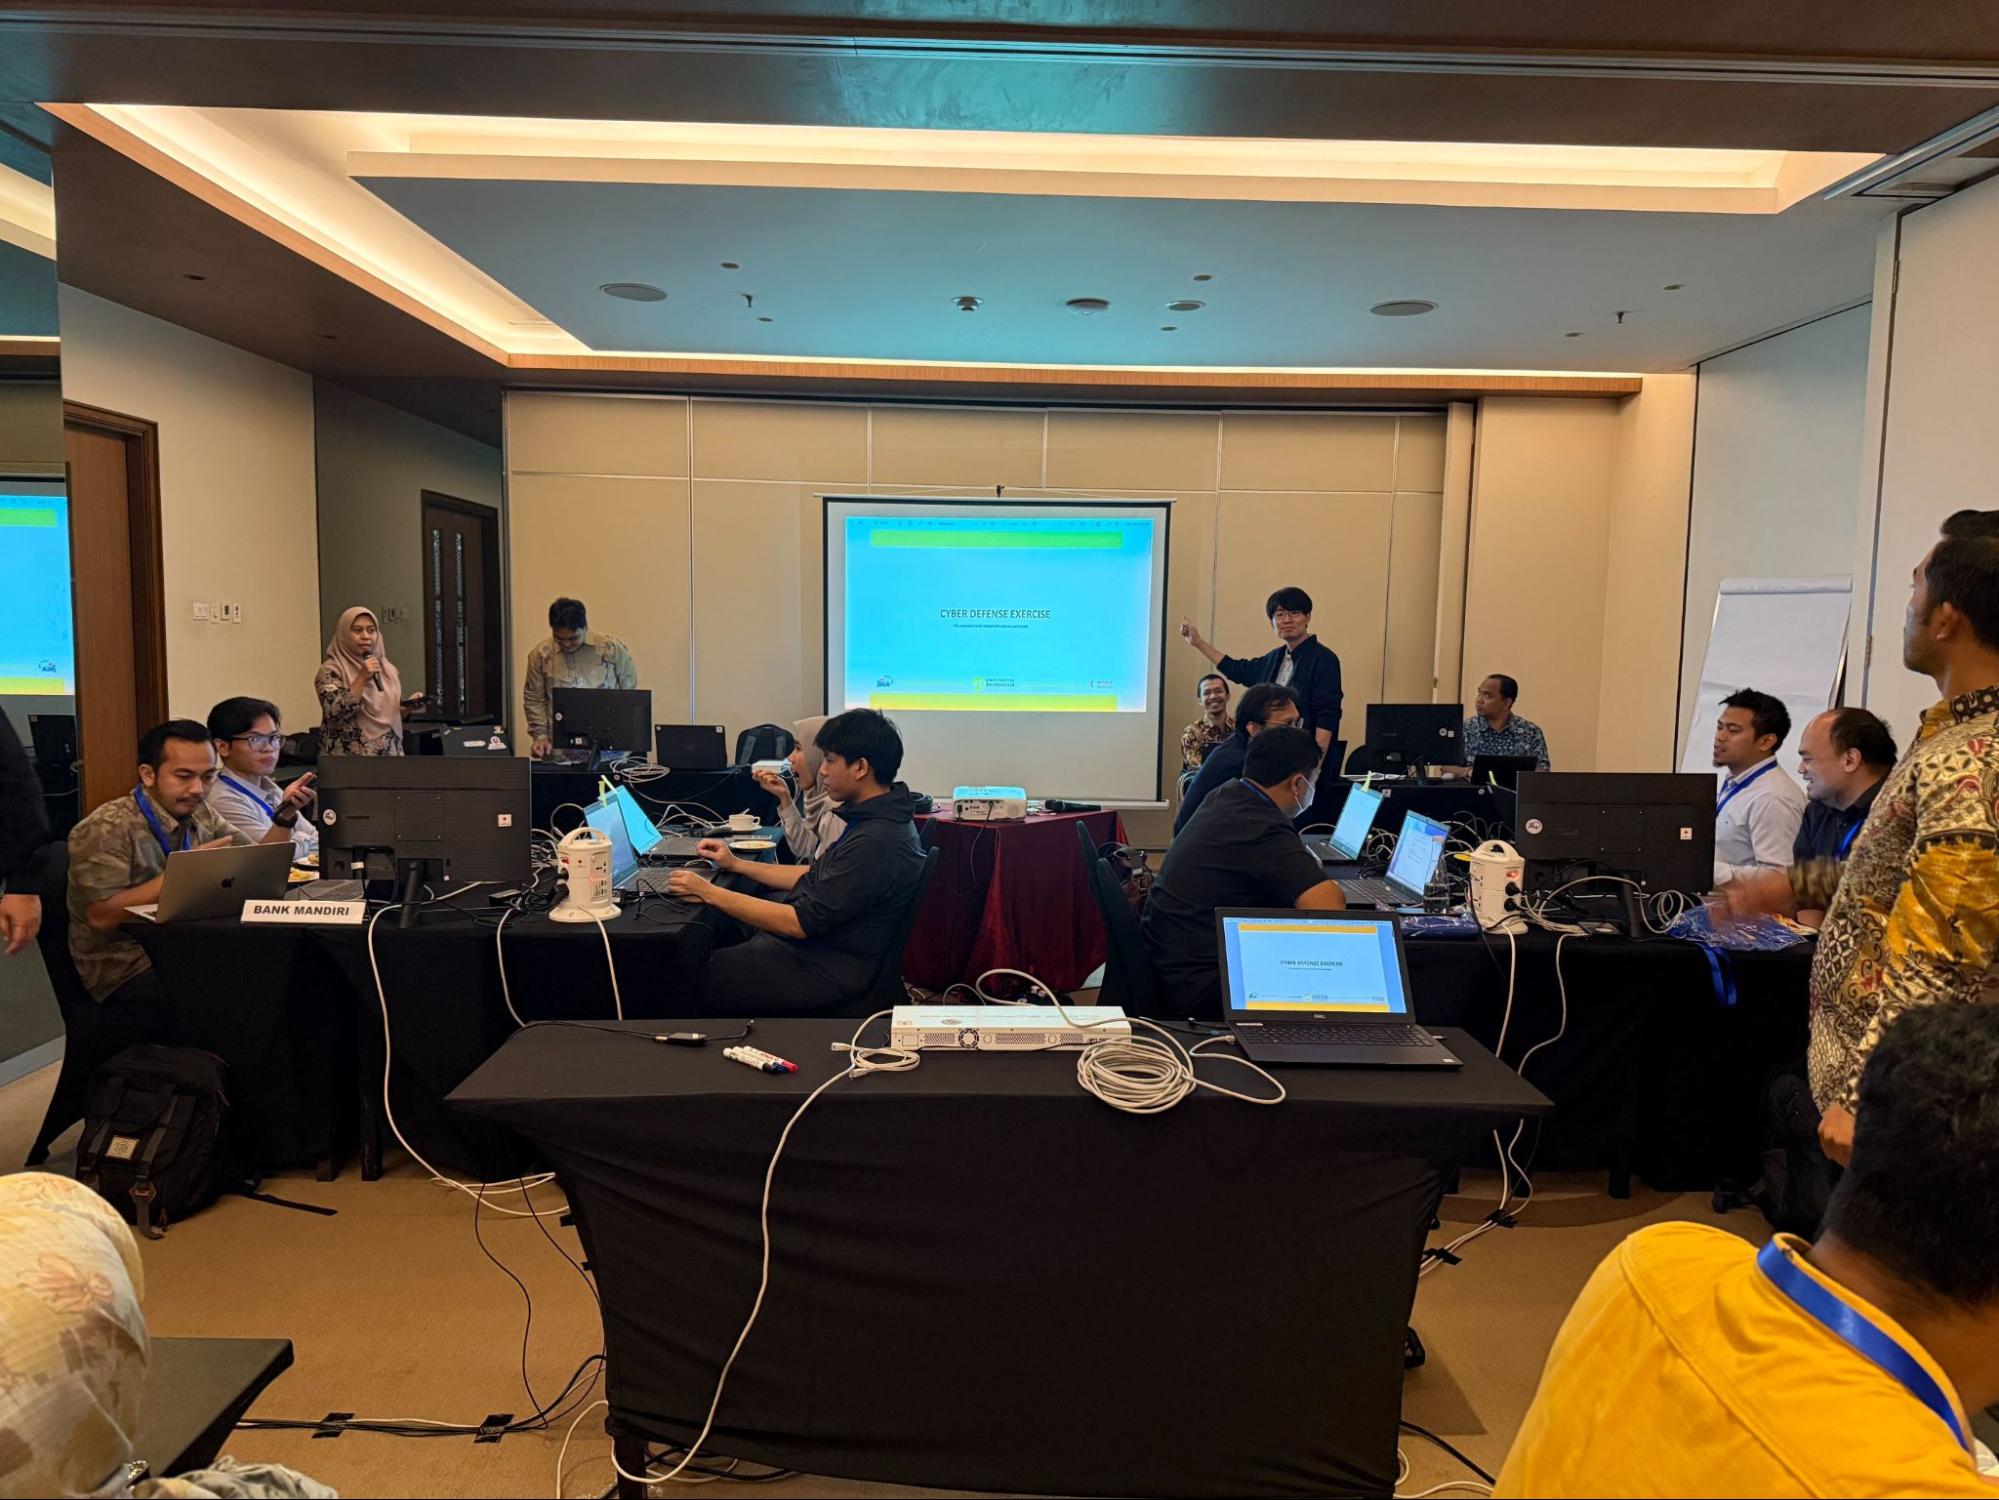
特に印象的だったのは、2025年のモンゴルでのトレーニングですね。習熟度確認用にCTF(※)形式の問題を用意していたんですが、参加者がどんどん解いてしまって。暗号問題やパケット分析の問題を追加してもまだ解いてくる。「もっとレベルの高い問題を」と言われて、「じゃあサーバー侵入系でも作りますか?」と提案したら、「いいね!」と。自分で言っておきながら、ですけどね(笑)。そこからリアルタイムで問題と環境を構築し、その場でCTFに投入していきました。大変といえば大変でしたが、ああいう状況が一番楽しいんですよね。
※CTF(Capture The Flag):サイバーセキュリティ技術を競うコンテスト形式の演習― 今後の展望を教えてください。
今後も「攻撃者視点」を追求していきたいです。興味のあるところを深掘りしていくと、自然と話せることが増えていきます。その知見を受講者に還元し、Armorisだからこそ得られるものを届けていきたいです。
実は個人的に中学生向けのワークショップを開催したこともあるんですが、そこで得た気づきも含めて、自分の経験を講義に織り込んでいけるのが、自分ならではの付加価値になるんじゃないかと思っています。
Armorisはスタートライン スキルより、まずは興味があればいい
― Armorisの魅力を一言で表すと?
「柔軟」ですね。新しい技術や仕組みを試すハードルが低く、会社全体の切り替えも早い。変わらない良さは残しつつ、必要な部分は柔軟に取り入れていく文化があります。
その柔軟さは人の育て方にもあらわれていて、インターンの皆さんにも本人の興味やスキルに合わせて課題を調整しています。今は一人でじっくり考えるのが好きな学生が多いので、「行き詰まってそうだな」と感じたら、自分から声をかけるようにしています。自分がインターン時代にしてもらったことを、そのまま返していきたいです。
スキルや経験の有無は正直あまり関係ないです。自分ももともと未経験でしたし。むしろ特定の分野に特化しすぎず、ITやテクノロジー全般に広く興味があるくらいの方が、楽しくやれると思います。「とりあえず試してみよう」から始められる環境はちゃんとあるので、気軽に来てくれたら嬉しいです。